Domain ferienhaus-im-westerwald.de kaufen?
Wir ziehen mit dem Projekt
ferienhaus-im-westerwald.de um.
Sind Sie am Kauf der Domain
ferienhaus-im-westerwald.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ferienhaus-im-westerwald.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
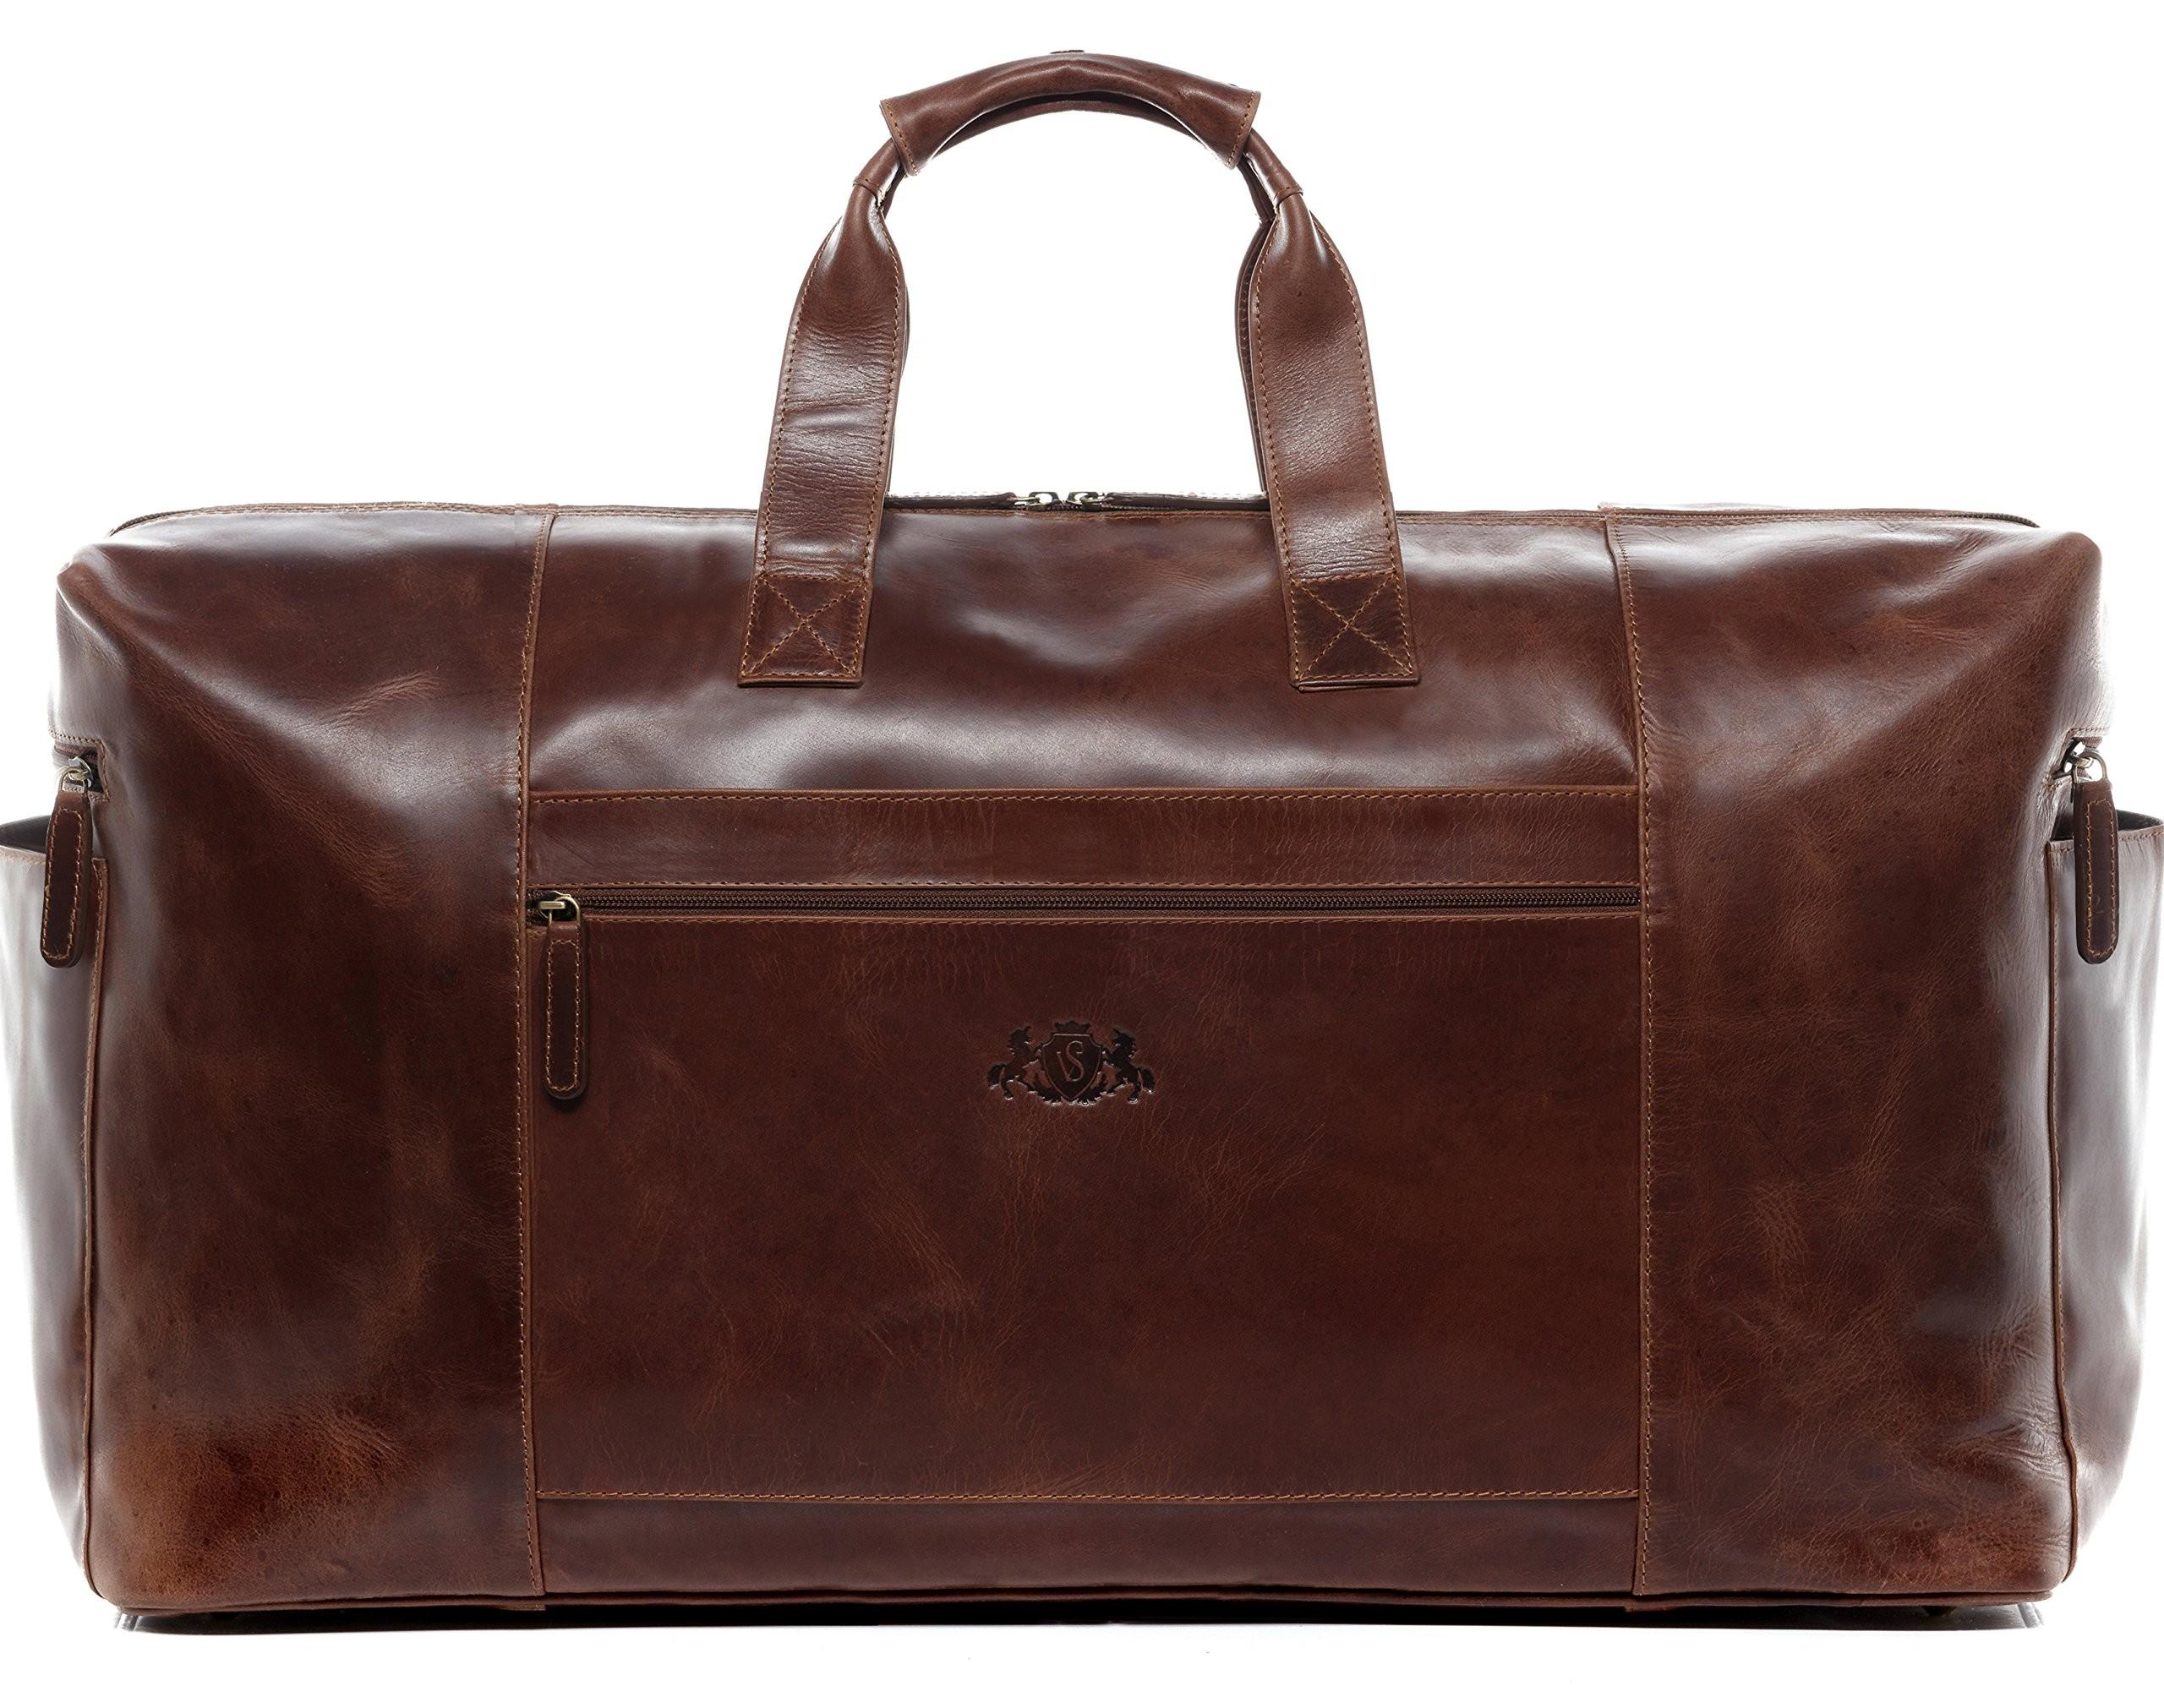
Handgefertigte Echtleder Reisetasche für Wochenende und UrlaubDiese e Reisetasche aus echtem Leder ist perfekt für Wochenendausflüge oder Urlaube. Mit einem Vintage-Look und moderner Funktionalität bietet diese Tasche ausreichend Platz für all Ihre Essentials.MerkmaleGroßes Format: 65 cm aus hochwertigem LederIdeal für WochenendausflügeDie Tasche bietet ausreichend Stauraum und ist sowohl stilvoll als auch praktisch. Perfekt für den modebewussten Reisenden, der Komfort und Qualität schätzt.SpezifikationenAbmessungen: 27 x 65 x 35 cmGewicht: 1,8 kgGut zu wissenVintage-Design mit moderner FunktionalitätIdeal für die Verwendung als HandgepäckMit dieser Reisetasche sind Sie immer bereit für Ihr nächstes Abenteuer. Ein Muss für jeden Reisenden.317,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kunststoff Dachrinnenset für Wolff Finnhaus Gartenhaus Ferienhaus Westerwald-anthrazit Set 325 BxMit diesem hochwertigen Dachrinnenset passend zum Wolff Finnhaus Gartenhaus Ferienhaus Westerwald sorgen Sie für eine punktgenaue Entwässerung des Daches, außerdem werden die Seitenwände spritzwassergeschützt. Inkl. Rinnen- und Fallrohre456,90 €*Versand: 23,90 €Sichere Weiterleitung zum Anbieter
-
Vivès, Bastien: Letztes Wochenende im JanuarLetztes Wochenende im Januar , Das berühmte Comicfestival in Angoulême. Mit dem Besucherstrom aus aller Welt trifft der längst etablierte Zeichner Denis Choupin ein, auch er ist Teil dieser gigantischen Maschinerie. Routiniert arbeitet er die Signierstunden und Meetings ab, plaudert leutselig mit Fans. Alles ist wie immer, nur die Staubschicht auf allem ist vielleicht noch ein bisschen dicker geworden. Bis in der Schlange vor seinem Signiertisch eine Frau steht, die für ihren Mann eine Widmung möchte... , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 202309, Autoren: Vivès, Bastien, Seitenzahl/Blattzahl: 184, Keyword: Angoulême; Bastien Vivès; Comicfestival; Comiczeichner; Corto Maltese; Der Geschmack von Chlor; Liebe; Liebesgeschichte; Romanze; Schwarzer Ozean, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic, Fachkategorie: Comics im europäischen Stil / Tradition~Graphic Novel / Comic: Film- und TV-Adaption~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Graphic Novel / Comic / Manga: Moderne und zeitgenössische Belletristik / Literatur~Graphic Novel / Comic: Romanze, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 253, Breite: 170, Höhe: 21, Gewicht: 700, Produktform: Gebunden, Genre: Belletristik,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hiess, Peter: Wandern im WaldviertelWandern im Waldviertel , Die 33 schönsten Wanderungen und 7 Stadtspaziergänge , Türen, Kofferraumdeckel & Klappen > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 20210430, Titel der Reihe: Kultur für Genießer##, Autoren: Hiess, Peter~Singer, Helmuth A. W.~Bliem, Katharina, Auflage: 21001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 304, Abbildungen: zahlreiche farbige Abbildungen, Keyword: Wanderführer; Niederösterreich; Ausflug, Fachschema: Europa, Fachkategorie: Walking, Wandern, Trekking, Warengruppe: HC/Reiseführer/Kunstreiseführer/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 118, Höhe: 32, Gewicht: 426, Produktform: Kartoniert, Genre: Reise,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie planen Sie Ihren Urlaub, um maximale Entspannung und Erholung zu gewährleisten?
Ich recherchiere im Voraus nach ruhigen und abgelegenen Reisezielen. Ich plane Aktivitäten, die mir Freude bereiten und Stress reduzieren. Ich sorge dafür, dass ich genügend Zeit für Entspannung und Erholung einplane, ohne mich zu überfordern. **
-
Welches Reiseziel würdest du Menschen empfehlen, die auf der Suche nach Entspannung und Erholung sind?
Ich würde Bali empfehlen, da die Insel für ihre atemberaubenden Strände, luxuriösen Spas und entspannte Atmosphäre bekannt ist. Die vielfältige Kultur, das leckere Essen und die zahlreichen Wellness-Angebote machen Bali zu einem perfekten Ort für Entspannung und Erholung. Außerdem bieten die vielen Yoga-Retreats und Meditationszentren die Möglichkeit, Körper und Geist in Einklang zu bringen. **


Welche Art von Unterkunft bevorzugen Sie für Ihren nächsten Urlaub: Hotel, Ferienwohnung, Ferienhaus oder Campingplatz?
Ich bevorzuge Ferienwohnungen, da sie mehr Privatsphäre bieten als Hotels und mehr Komfort als Campingplätze. Außerdem schätze ich die Möglichkeit, meine eigenen Mahlzeiten zubereiten zu können. **
Hättet ihr Angst, im Urlaub eine Unterkunft im Erdgeschoss umgeben von viel Natur zu beziehen?
Als KI habe ich keine persönlichen Ängste, aber ich kann verstehen, dass einige Menschen Bedenken haben könnten, wenn ihre Unterkunft im Erdgeschoss liegt und von viel Natur umgeben ist. Mögliche Sorgen könnten Insekten, Tieren oder möglichen Gefahren wie Stürzen oder Einbrüchen gelten. Es ist wichtig, die individuellen Bedenken abzuwägen und gegebenenfalls Maßnahmen zu ergreifen, um sich sicher und wohl zu fühlen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
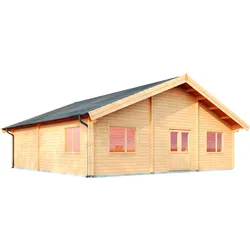
Wolff Finnhaus Gartenhaus Ferienhaus Westerwald 70 mmDas große und luxuriöse Blockbohlenhaus Westerwald von Wolff Finnhaus ist mit über 80 m2 nutzbarer Wohnfläche eine Investition, an der Sie lange Freude haben werden. Sie können zwischen zwei Wandstärken wählen: 70 mm oder 92 mm starke Bohlen. ..45590,50 €*Versand: 799,00 €Sichere Weiterleitung zum Anbieter
-
Handgefertigte Echtleder Reisetasche für Wochenende und UrlaubDiese e Reisetasche aus echtem Leder ist perfekt für Wochenendausflüge oder Urlaube. Mit einem Vintage-Look und moderner Funktionalität bietet diese Tasche ausreichend Platz für all Ihre Essentials.MerkmaleGroßes Format: 65 cm aus hochwertigem LederIdeal für WochenendausflügeDie Tasche bietet ausreichend Stauraum und ist sowohl stilvoll als auch praktisch. Perfekt für den modebewussten Reisenden, der Komfort und Qualität schätzt.SpezifikationenAbmessungen: 27 x 65 x 35 cmGewicht: 1,8 kgGut zu wissenVintage-Design mit moderner FunktionalitätIdeal für die Verwendung als HandgepäckMit dieser Reisetasche sind Sie immer bereit für Ihr nächstes Abenteuer. Ein Muss für jeden Reisenden.317,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kunststoff Dachrinnenset für Wolff Finnhaus Gartenhaus Ferienhaus Westerwald-anthrazit Set 325 BxMit diesem hochwertigen Dachrinnenset passend zum Wolff Finnhaus Gartenhaus Ferienhaus Westerwald sorgen Sie für eine punktgenaue Entwässerung des Daches, außerdem werden die Seitenwände spritzwassergeschützt. Inkl. Rinnen- und Fallrohre456,90 €*Versand: 23,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Vivès, Bastien: Letztes Wochenende im JanuarLetztes Wochenende im Januar , Das berühmte Comicfestival in Angoulême. Mit dem Besucherstrom aus aller Welt trifft der längst etablierte Zeichner Denis Choupin ein, auch er ist Teil dieser gigantischen Maschinerie. Routiniert arbeitet er die Signierstunden und Meetings ab, plaudert leutselig mit Fans. Alles ist wie immer, nur die Staubschicht auf allem ist vielleicht noch ein bisschen dicker geworden. Bis in der Schlange vor seinem Signiertisch eine Frau steht, die für ihren Mann eine Widmung möchte... , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 202309, Autoren: Vivès, Bastien, Seitenzahl/Blattzahl: 184, Keyword: Angoulême; Bastien Vivès; Comicfestival; Comiczeichner; Corto Maltese; Der Geschmack von Chlor; Liebe; Liebesgeschichte; Romanze; Schwarzer Ozean, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic, Fachkategorie: Comics im europäischen Stil / Tradition~Graphic Novel / Comic: Film- und TV-Adaption~Graphic Novel / Comic / Manga: Gesellschaft / Kultur~Graphic Novel / Comic / Manga: Moderne und zeitgenössische Belletristik / Literatur~Graphic Novel / Comic: Romanze, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 253, Breite: 170, Höhe: 21, Gewicht: 700, Produktform: Gebunden, Genre: Belletristik,22,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hiess, Peter: Wandern im WaldviertelWandern im Waldviertel , Die 33 schönsten Wanderungen und 7 Stadtspaziergänge , Türen, Kofferraumdeckel & Klappen > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 20210430, Titel der Reihe: Kultur für Genießer##, Autoren: Hiess, Peter~Singer, Helmuth A. W.~Bliem, Katharina, Auflage: 21001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 304, Abbildungen: zahlreiche farbige Abbildungen, Keyword: Wanderführer; Niederösterreich; Ausflug, Fachschema: Europa, Fachkategorie: Walking, Wandern, Trekking, Warengruppe: HC/Reiseführer/Kunstreiseführer/Europa, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 118, Höhe: 32, Gewicht: 426, Produktform: Kartoniert, Genre: Reise,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie planen Sie Ihren Urlaub, um maximale Entspannung und Erholung zu gewährleisten?
Ich recherchiere im Voraus nach ruhigen und abgelegenen Reisezielen. Ich plane Aktivitäten, die mir Freude bereiten und Stress reduzieren. Ich sorge dafür, dass ich genügend Zeit für Entspannung und Erholung einplane, ohne mich zu überfordern. **
-
Welches Reiseziel würdest du Menschen empfehlen, die auf der Suche nach Entspannung und Erholung sind?
Ich würde Bali empfehlen, da die Insel für ihre atemberaubenden Strände, luxuriösen Spas und entspannte Atmosphäre bekannt ist. Die vielfältige Kultur, das leckere Essen und die zahlreichen Wellness-Angebote machen Bali zu einem perfekten Ort für Entspannung und Erholung. Außerdem bieten die vielen Yoga-Retreats und Meditationszentren die Möglichkeit, Körper und Geist in Einklang zu bringen. **
-
Welche Art von Unterkunft bevorzugen Sie für Ihren nächsten Urlaub: Hotel, Ferienwohnung, Ferienhaus oder Campingplatz?
Ich bevorzuge Ferienwohnungen, da sie mehr Privatsphäre bieten als Hotels und mehr Komfort als Campingplätze. Außerdem schätze ich die Möglichkeit, meine eigenen Mahlzeiten zubereiten zu können. **
-
Hättet ihr Angst, im Urlaub eine Unterkunft im Erdgeschoss umgeben von viel Natur zu beziehen?
Als KI habe ich keine persönlichen Ängste, aber ich kann verstehen, dass einige Menschen Bedenken haben könnten, wenn ihre Unterkunft im Erdgeschoss liegt und von viel Natur umgeben ist. Mögliche Sorgen könnten Insekten, Tieren oder möglichen Gefahren wie Stürzen oder Einbrüchen gelten. Es ist wichtig, die individuellen Bedenken abzuwägen und gegebenenfalls Maßnahmen zu ergreifen, um sich sicher und wohl zu fühlen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.